
از کتابخانهٔ بازیهای استیم گرفته تا پروفایل اینستاگرام، حسابهای دیجیتال امروز بخشی از هویت و دارایهای ما هستند. اما یک لحظه غفلت میتواند به قیمت از دست رفتن دستاوردهای سالها گیمینگ یا حتی سرقت اطلاعات بانکی تمام شود. حملهکنندگان اغلب بهدنبال کشف آسیبپذیریهای پیچیده نیستند، بلکه از اشتباهات سادهٔ ما سوءاستفاده میکنند. با شناخت این اشتباهات رایج و بهکارگیری چند راهکار ساده، امنیت حسابهایتان را به سطحی حرفهای میرسانید. با ساویس گیم همراه شوید.
اشتباه ۱: استفاده از یک رمز عبور تکراری و ضعیف
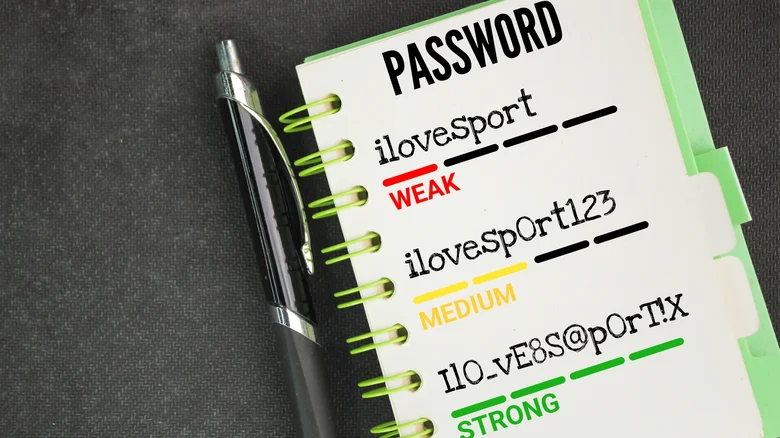
بزرگترین خطایی که همچنان میلیونها نفر مرتکب میشوند، استفاده از رمزهای قابل حدس مانند «password123» یا تاریخ تولد، و تکرار همان رمز در سایتهای مختلف است. اگر فقط یکی از این سایتها هک شود و دیتابیس رمزهایش لو برود، مهاجمان میتوانند همان رمز را روی دهها حساب دیگر شما نیز امتحان کنند.
راه حل: هر حساب باید رمز یکتا و قدرتمند خود را داشته باشد. یک رمز قوی دستکم ۱۲ کاراکتر دارد و ترکیبی از حروف بزرگ و کوچک، عدد و نماد است. برای بهخاطر سپردن آنها به حافظهتان اعتماد نکنید؛ از یک مدیر رمز عبور (Password Manager) مانند Bitwarden یا KeePass استفاده کنید. این ابزارها رمزهای تصادفی میسازند و با یک رمز اصلی (Master Password) از آنها نگهداری میکنند.
بهترین روشها برای ایجاد گذرواژههای قوی و آسان برای به خاطر سپردن
اشتباه ۲: نادیده گرفتن تأیید دومرحلهای (2FA)
حتی قویترین رمز هم ممکن است لو برود. در چنین شرایطی، تأیید دومرحلهای مانند یک درب دوم عمل میکند. بسیاری از کاربران این قابلیت را به این دلیل که «وقتگیر است» فعال نمیکنند، در حالی که چند دقیقه تنظیم آن میتواند مهمترین سپر امنیتی شما باشد.
راه حل: امروز، همین حالا وارد تنظیمات امنیتی پلتفرمهای مهم خود شوید (استیم، پلیاستیشن، ایکسباکس، جیمیل، اینستاگرام) و تأیید دومرحلهای را فعال کنید. ترجیحاً از اپلیکیشنهای احراز هویت (Authenticator Apps) مانند Google Authenticator یا Authy استفاده کنید، نه پیامک. کدهای یکبارمصرف این اپها بسیار امنتر از روشهای مبتنی بر شماره تلفن هستند. همچنین کدهای پشتیبان (Backup Codes) را در جایی مطمئن ذخیره کنید.
اشتباه ۳: گرفتار شدن در تلههای فیشینگ
«تبریک! یک اسکین رایگان برنده شدهاید، همین حالا وارد حساب خود شوید.» چنین پیامهایی که اغلب از طریق چت درونبازی، ایمیل یا دایرکت میآیند، طعمههای فیشینگ هستند. سایتهای جعلی دقیقاً شبیه صفحهٔ لاگین اصلی طراحی میشوند تا نام کاربری و رمزتان را بدزدند.
راه حل: هرگز روی لینکهای ناشناس یا پیشنهادهای «باورنکردنی» کلیک نکنید. همیشه آدرس وبسایت را خودتان در مرورگر تایپ کنید. دقت کنید که آدرس دقیق باشد (مثلاً steamcommunity.com نه steamcommunity.xyz یا steamcommunitty.com با حروف جابهجا). هیچ پشتیبانی رسمیای از شما رمزتان را نمیخواهد.
اشتباه ۴: استفاده از یک ایمیل برای همه چیز
وقتی از یک ایمیل هم برای بانک، هم برای بازی و هم برای ثبتنام در فرومهای مختلف استفاده میکنید، نفوذ به بازی کودکانهترین سرویس میتواند کل قلعهٔ دیجیتال شما را متزلزل کند، زیرا دسترسی به ایمیل، کلید اصلی بازیابی تمام حسابهای دیگر است.
راه حل: حداقل دو ایمیل مجزا داشته باشید: یک ایمیل اختصاصی برای امور مهم و حساس (بانک، کار، شبکههای اجتماعی اصلی) و یک ایمیل دیگر برای گیمینگ، سرگرمی و ثبتنام در سرویسهای کماهمیت. این جداسازی ساده، شعاع انفجار را در صورت بروز مشکل به شدت محدود میکند. همچنین برای ایمیل حساس خود حتماً قویترین رمز و 2FA را تنظیم کنید.
نکته پایانی: عادات امنیتی کوچک، تفاوتهای بزرگ
علاوه بر موارد بالا، فعالیت حسابهای خود را هر چند وقت یکبار بررسی کنید (بخش «دستگاههای فعال» یا «تاریخچهٔ ورود»). از ذخیرهٔ رمز روی مرورگرهای عمومی خودداری کنید و اطلاعات ورودتان را هرگز با دوستان به اشتراک نگذارید. امنیت دیجیتال مانند قفل کردن در خانه است: شاید هر روز اهمیتش را حس نکنید، اما روزی که جلوی یک فاجعه را بگیرد، ارزش آن را عمیقاً درک خواهید کرد.
شما ترفند دیگری سراغ دارید؟