
در جهانی که هر کلیک، هر جستوجو و هر پیام ما از دل کابلهای فیبر نوری و امواج نامرئی عبور میکند، یک پرسش ساده اما هراسانگیز مطرح است: چه کسی دارد نگاه میکند؟ تصور کنید کارتپستالی برای دوستی میفرستید، اما بهجای پاکت، نوشتهتان روی کاغذی باز و آشکار از دست پستچی، همسایه و هر رهگذری میگذرد. این دقیقاً همان کاری است که اینترنت در ابتدا انجام میداد. ما در فضایی لخت و خوانا با یکدیگر حرف میزدیم، غافل از آنکه هر گره میانی در شبکه میتواند به مکالمه ما گوش بسپارد. اینجاست که رمزنگاری مدرن وارد میدان میشود، نه به عنوان یک ابزار فنی پیچیده مخصوص ریاضیدانان، بلکه بهمثابه همان پاکت نامه، همان پردهای که بر پنجره اتاق گفتوگویمان میکشیم. با ساویس گیم همراه شوید.
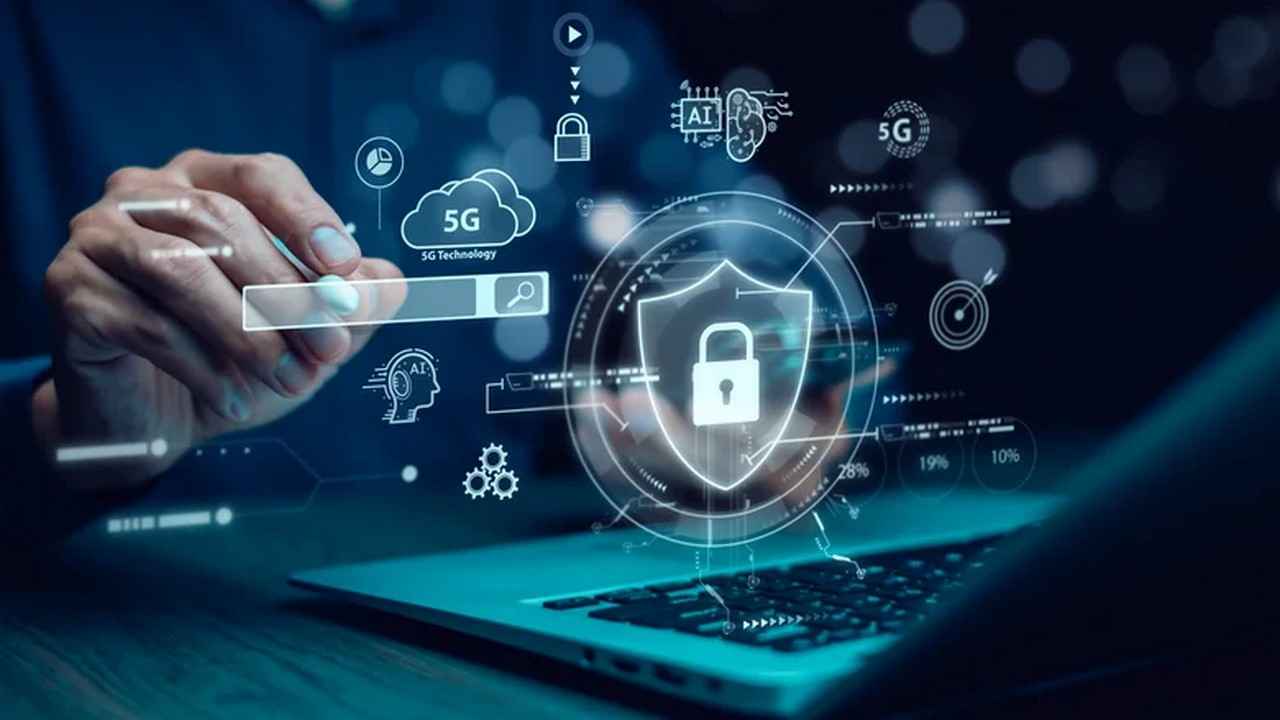
داستان ما با یک قفل و دو کلید آغاز میشود که به طرز معجزهآسایی متفاوت از هر قفل و کلیدی در جهان فیزیکی کار میکنند. به آن «رمزنگاری نامتقارن» یا سیستم کلید عمومی و خصوصی میگویند. یک صندوق پستی جادویی را تصور کنید که در میدان شهر نصب شده و هر کسی میتواند از شکاف آن، نامهای برای شما بیندازد. این صندوق، کلید عمومی شماست؛ آشکار و در اختیار همگان. اما بیرون کشیدن نامهها از صندوق، تنها با کلید خصوصی ممکن است که منحصراً در جیب شماست. وبسایت بانک یا پیامرسان شما، چنین صندوقی را به شما نشان میدهد. مرورگرتان با استفاده از این کلید عمومی، پیام محرمانهتان را چنان درهم میپیچد که حتی اگر کسی در میانه راه بسته را برباید، با انبوهی از حروف بیمعنی روبرو میشود که گشودنش بدون آن کلید مخفی، میلیاردها سال زمان میطلبد. این راز در پس پرده آن قفل سبزرنگ کوچکی است که در نوار آدرس مرورگر میبینید و نامش HTTPS است.
اما HTTPS تنها آغاز راه است. این قفل جادویی تضمین میدهد که پیام شما در مسیر میان دستگاهتان و سرور مقصد دزدیده یا خوانده نشود، اما خودِ سرور (مثلاً یک شبکه اجتماعی) پس از باز کردن صندوق، به محتوای پیام دسترسی کامل دارد و میتواند آن را ذخیره کند یا به اشتراک بگذارد. اینجا بود که پیامرسانهایی مانند سیگنال (Signal) پرسیدند: «اگر خود شرکت هم نتواند پاکت را باز کند چه؟» آنها مفهوم رمزنگاری «سرتاسر» (end-to-end) را به بلوغ رساندند. در این مدل، پیام شما با کلید عمومی مخاطب رمز میشود و حتی سرورهای خود پیامرسان نیز به دلیل نداشتن کلید خصوصی، محکوم به حمل بستههایی دربسته و ناخوانا هستند. این یعنی حتی اگر روزی سرورها هک شوند، آرشیو عظیم گفتوگوها چیزی جز آشغالهای رمزنگاریشده نخواهد بود.
چگونه از اطلاعات خود در برابر هک محافظت کرده و امنیت را افزایش دهیم؟

رمزنگاری حتی از این هم فراتر رفته است. یکی از شگفتانگیزترین دستاوردهای آن «پروتکل سیگنال» است که از تکنیکی به نام «چرخدندههای ضامندار» (Double Ratchet) استفاده میکند. این سیستم چنان طراحی شده که هر پیام با کلیدی یکبارمصرف رمز میشود. گویی که قفل پس از هر نامه به طور خودکار عوض میشود. فایده چیست؟ اگر مهاجمی کلید یکی از پیامها را به شکلی جادویی به دست آورد، نمیتواند پیامهای قبلی یا بعدی را باز کند. این ویژگی که «محافظت از گذشته و آینده» نام دارد، چنان امنیتی میسازد که انگار پس از خواندن هر جمله، سند به طور کامل محو میشود و جمله بعدی با زبانی تازه نوشته میشود.
پس آن قفل سبزرنگ مرورگر و آن پیامرسانی که میگوید «گفتوگوها محافظت میشوند»، صرفاً شعار تبلیغاتی نیستند؛ آنها حاصل دههها نبوغ ریاضی و مبارزه برای حق طبیعی ما به خلوت و رازداری هستند. رمزنگاری همان پاکت نامه الکترونیکی ماست؛ نگهبانی خاموش که در عصر دیجیتال، مرز میان تجسس و حریم خصوصی را ترسیم میکند.